
Dünyaca ünlü bir siber güvenlik uzmanının, güvenlik açıkları barındıran eski bir e-posta yazılımına sadık kalması beklenmez. Ancak Mikko Hyppönen, yıllar boyunca tam da bunu yaptı. Hotmail ve Gmail gibi yaygın hizmetler yerine, artık güncelliğini yitirmiş olan Eudora e-posta yazılımını tercih etti. Finlandiyalı bilgisayar güvenliği uzmanı, “[Teknik] desteği sona erdikten yıllar sonra bile kullanmaya devam ettim” şeklinde ifade ediyor. Eudora’yı çeşitli nedenlerle tercih eden Hyppönen, yazılımın “pek çok açıdan gerçekten üstün” olduğunu savunuyor. Eudora, mükemmel bir güvenlik sunmaktan uzak olsa da, daha modern e-posta araçlarına geçiş yaparken bilgisayar korsanlarının Eudora’yı görmezden gelmeye başladığını fark etti. Hyppönen bu durumu “eskilik yoluyla güvenlik” (security by antiquity) olarak adlandırıyor. Başkaları ise bu durumu “modası geçmişlik yoluyla güvenlik” (security by obsolescence) terimiyle tanımlıyor. Her iki durumda da ifade edilen, yeni alternatiflere göre ilk bakışta mantıksız görünen ama daha güvenli olabilen eski bir teknolojiye güvenme durumudur.
Hyppönen, güncel yazılımların en son sürüm ve tüm güvenlik yamalarıyla kullanılmasının hala “en ideali” olduğunu vurgulasa da, bazı özel durumlarda eski teknolojilerin tercih edilebileceğini de belirtiyor. Hyppönen, “Saldırganların büyük çoğunluğu, para kazanmayı hedefleyen suçlulardan oluşuyor ve sadece 50 kişinin kullandığı sistemleri hedef almak onların açısından mantıklı değil” diyor.
Hyppönen’in görüşleri yalnızca kendi düşünceleriyle sınırlı değil. Örneğin, İrlanda Havacılık Kurumu, modern uydu tabanlı küresel konumlandırma sisteminin (GPS) son yıllarda sinyal karıştırma saldırılarına karşı oldukça savunmasız olduğunu anlayarak, yer tabanlı radyo seyrüsefer işaretlerini kullanmaya devam etme kararı aldı. Böylece “eskilik yoluyla güvenlik”, siber suçluları ve düşman saldırganları alt etmenin sessiz bir yolu haline geldi. California Üniversitesi’nden Profesör Matt Bishop, bu ilkeyi tesadüfen test etme fırsatı buldu. 1990’larda, kendisi ve meslektaşları internete bağlı bir sistem kurarak, bilgisayar korsanlarının sisteme sızmalarını sağlamak amacıyla sistemi bilerek erişime açık bıraktılar. Bu yöntem, siber güvenlik araştırmalarında yaygın olarak kullanılan “honeypot” (bal küpü) olarak biliniyor. Ancak ekip, “honeypot”ları için, defalarca güncellenmiş eski bir yazılım sürümünü seçti. Sonuç olarak, hiçbir bilgisayar korsanı bu sistemi hedef almaya cesaret edemedi. Bishop, o günleri şöyle anımsıyor: “Sistemi yeni sürüme yükselttiğimizde, tam da istediğimiz türden saldırılarla karşılaştık. Bu durumu oldukça eğlenceli bulmuştum.”
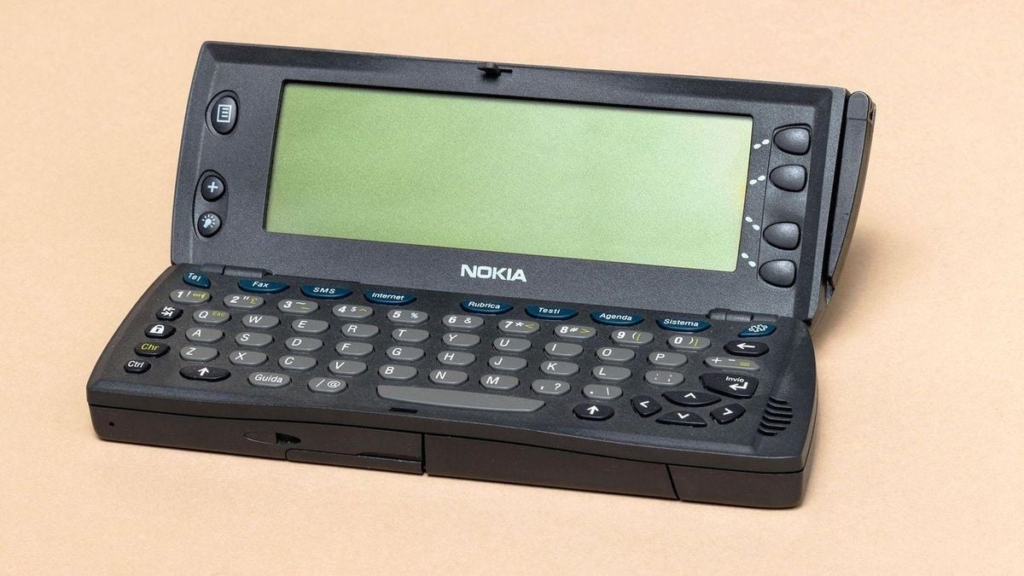
Eski teknolojilerde ısrar ederek kötü niyetli faaliyetlerden kaçınma imkanı farklı şekillerde karşımıza çıkabiliyor. Hem Bishop hem de Hyppönen, akıllı telefon kullanmayan arkadaşlarının olduğunu belirtiyor. Hyppönen, tanıdığı birinin, 25 yıl önce piyasaya sürülen, basit ve “akılsız” bir cep telefonu olan Nokia 9210 kullandığını ifade ediyor. Bilgisayar korsanları bu cihazı hedef almada zorluk çekerken, telefonun işletim sistemi Symbian’ın bilinen bazı eski güvenlik açıkları söz konusu. Hyppönen, “artık kimsenin bunları hedef almıyor oluşunun” önemli bir etken olduğunu belirtiyor. Benzer şekilde, bu Nokia modeli telefon görüşmelerini dinlemeye yönelik yöntemler karşısında daha fazla risk taşıyor olabilir. Ancak bununla kim uğraşır ki?
Teknoloji ilerledikçe uzmanlar, en yeni sistemlerin eski sistemlere kıyasla gerçekten daha riskli olup olmadığını sıkça sorgulamaya başladı. 1990’ların sonlarında Bishop, bilgisayarların “hala kullandığımız ve hızla yerini yenilerine bırakan kağıt tabanlı sistemlerden çok daha az güvenli” olduğunu savunan bir konuşma kaleme almıştı. Özellikle elektronik oylama sistemleri söz konusu olduğunda, kağıt tabanlı yöntemlerden dijital teknolojilere geçişe dair endişeler hala devam ediyor. Bazı uzmanlar, kağıt tabanlı sistemlere kıyasla seçim sonuçlarını çok daha hızlı ürettikleri için elektronik oylama makinelerinin tercih edilmesi gerektiğini savunuyor. Ancak bu görüş, tüm çevreleri ikna etmeye yetmiyor.
Hyppönen, “Oy kullanmak demokrasimizin temel taşı” diyor ve “Özellikle sağladığı faydalar bu denli küçükken, bu süreci zayıflatmak isteyeceğim son şeylerden biri” diye ekliyor. Orduların da risk almaktan kaçınma eğiliminde olduğu biliniyor. Dünyanın en aktif ordularının bile güvenilirlik ve güvenlik gerekçeleriyle zaman zaman eski teknolojilere başvurdukları görülüyor. İngiltere merkezli düşünce kuruluşu Royal United Services Institute’te (RUSI) uzman araştırmacı olarak görev yapan Thomas Withington, “Ukrayna gibi yerlerde kağıt haritaların ve pusulaların kullanıldığını görüyoruz” diyor. “Bunlar elektronik müdahale (sinyal karıştırma) ile hedef alınamaz.”
Navigasyon teknolojileri üzerine çalışan Overlook Systems Technologies firmasından sistem mühendisi Victor Tasiemski, GPS tabanlı navigasyon sistemlerini hedef alan sinyal karıştırma saldırılarının, bazı ülkeleri eski teknolojilerin korunması ve hangi GPS alternatiflerine yatırım yapılacağı konusunda dikkatli seçimler yapmaya zorladığını belirtiyor. İrlanda’daki durum tam da bu durumu yansıtıyor. Burada, yer tabanlı radyo işaretçilerini (beacon) yenileriyle değiştirme programı, mevcut işaretçilerin daha uzun süre faal kalmasını sağlamak amacıyla yavaşlatıldı. İrlanda Havacılık Kurumu’ndan bir sözcü, Haziran ayında Irish Times gazetesine yaptığı açıklamada, söz konusu işaretçilerin “planlı bir dayanıklılık stratejisinin parçası olarak” korunacağını ifade etti.
Askeri kurumlarla çalışan teknoloji uzmanları, eski ve yeni teknolojileri entegre edebilen sistemler tasarlamanın zorluklarıyla karşı karşıya. Kraus Hamdani Aerospace’in kurucu ortağı ve teknik işlerden sorumlu yöneticisi (CTO) Stefan Kraus, askeri personeli, ister eski ister yeni tip telsiz kullanıyor olsunlar, birbirine bağlayabilen, drone tabanlı bir iletişim platformu geliştirmiştir. Kraus, onlarca yıldır kullanılan askeri telsiz teknolojisinin “denenmiş, test edilmiş ve güvenli” olduğunu vurgulayarak, “ABD ordusu bu teknolojiden vazgeçmeyecek” diyor.
Tasiemski, GPS tabanlı navigasyona bir alternatif olarak, kökleri İkinci Dünya Savaşı sırasında geliştirilen askeri teknolojilere dayanan radyo tabanlı eLoran sistemini işaret ediyor. Tasiemski’ye göre, GPS sistemlerini hedef alan saldırılar nedeniyle eLoran giderek daha cazip bir seçenek haline geliyor. Zira sistem, çok daha güçlü bir sinyal kullanıyor ve bu sayede sinyalin bozulması oldukça zor. Sağlamlığın yerini doldurmak kolay değil. Bu durum, 1950’lerde icat edilmesine rağmen günümüzde hala büyük bir rol oynayan manyetik bant teknolojisi için de geçerli. Şirketler, araştırma kurumları ve devlet daireleri, devasa miktardaki verileri bant makaraları üzerinde depolamaya devam ediyor. İlk ortaya çıktığı günden bu yana teknoloji önemli ölçüde gelişti ve veri depolama yoğunluğu geçen on yıllar içinde katlanarak arttı.
Ancak temel ilke aynı kaldı: Bilgi barındıran bant makaraları. Bantlar bilgisayar sistemlerinden ayrılıp paketlenebilir ve güvenli tesislere, örneğin dışarıdan erişilmesi zor yeraltı mağaralarına veya yeniden işlevlendirilmiş madenlere taşınabilir.
Veri depolama alanında uzmanlaşmış bir şirket olan Quantum’un CEO’su Hugues Meyrath, “Son 10-15 yıldır teyp teknolojisini ayakta tutan şey fidye yazılı