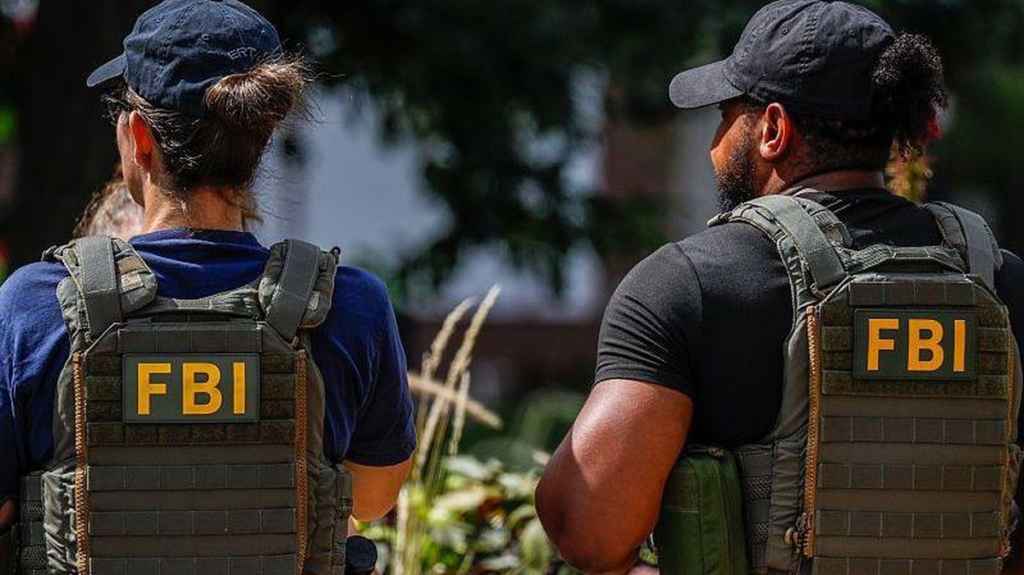

Siber suçlular, FBI sistemine sızarak binlerce özel ajana ait son derece hassas tıbbi verileri ele geçirdiklerini iddia ediyor. BBC News, çalınan “işe uygunluk” sağlık muayenelerine dair örnekler üzerinde incelemelerde bulundu. Bu muayenelerde, kan ve idrar test sonuçlarının yanı sıra, doktorların “kabuklu deniz ürünleri ve muz alerjisi” gibi sağlık sorunları hakkında yazdıkları notlar da bulunuyor. Kayıtlarda, ajanların tam adları ve adresleri ile “idrarda kan” ve “yüksek kolesterol” gibi tıbbi endişelere dair bilgiler yer alıyor.
Uzmanlar, FBI’ın konuya ilişkin yürüttüğü siber saldırı soruşturmasının, ajanları dolandırıcılık, şantaj ve hedefli saldırılara karşı savunmasız hale getirebileceğini belirtirken, suçluların kolluk kuvvetleri mensubu gibi davranma olanağı bulabileceğini vurguluyor. Cato Networks’ün tehdit istihbaratından sorumlu başkan yardımcısı Etay Maor, “Liste, binlerce ajanı tıbbi ve fiziksel uygunluk kayıtlarıyla karşılaştırıyor” ifadelerini kullandı. “Şifreler çalındığında sıfırlanabilir, fakat tıbbi kayıtlar sıfırlanamaz, bu nedenle bu veriler bir kez dışarı sızdığında, kalıcı olarak tehlikeye girer. Tüm iş gücünü etkileyen bu kalıcılık, bu veri sızıntısını bu kadar ciddi kılan unsurdur.”
FBI, bu konudaki yorum taleplerine henüz yanıt vermedi; ancak Çarşamba günü veri ihlalini kabul ederek, olayın nasıl gerçekleştiğini “yoğun bir şekilde araştırdığını” bildirdi. Siber suç grubu ShinyHunters, FBI sistemlerine sızdıklarını ileri sürdü ve daha sonra saldırının detaylarını karanlık ağ üzerindeki sitelerinde yayımladı. Grup, çalındığı iddia edilen verilerin örneklerini gazetecilerle paylaşıp şantaj talebinde bulundu. Ancak alışılmadık bir şekilde, bilgisayar korsanları para talep etmiyor; bunun yerine, Mayıs ayında yayımlanan ve kendilerini “kırdığını” iddia ettikleri bir FBI uyarısının geri çekilmesini istiyorlar.
Gazetecilere sunulan örnekler gerçek gibi gözüküyor ve isimler, adresler, telefon numaraları, rozet numaraları, iş unvanları ve eşlere dair bilgiler içeriyor. Kayıtların, müdür yardımcıları gibi üst düzey yetkilileri de kapsayan binlerce ajanı içerdiği anlaşılıyor. İngiltere Ulusal Siber Güvenlik Merkezi’nin eski başkanı Profesör Ciaran Martin, eğer bu bilgiler doğrulanırsa, bu siber saldırıyı “veri ihlalleri açısından yaşanabilecek en ciddi olay” olarak nitelendirdi.
Reuters haber ajansı, ele geçirilen verilerin bir kısmının Rusya, Çin ve uyuşturucu kartelleriyle ilgili soruşturmalarda yer alan ajanlara dair bilgileri içerdiğini bildirdi. 404 Media’nın haberine göre, daha önce pek bilinmeyen bir FBI siber saldırı biriminin detayları da açığa çıkmış olabilir. İlk etapta, siber saldırının FBI’ın 38 bin çalışanını etkilediği düşünülüyordu; ancak bilgisayar korsanları bu sayının çok daha yüksek olabileceğini iddia ediyor. Grup, veri hırsızlığının kapsamını hafife aldıklarını ve şu an yaklaşık 60 bin mevcut ve eski FBI çalışanı hakkında hassas bilgilere sahip olduklarını öne sürdü.
CyberSmart’ın CEO’su ve kurucu ortağı Jamie Akhtar, bilgisayar korsanlarının iddialarına dikkatli yaklaşılması gerektiğini, ancak ihlalin son derece endişe verici göründüğünü belirtti. “Bu tür veriler, son derece inandırıcı taklit, kimlik sahtekarlığı, şantaj veya hatta kolluk kuvvetleri personelini hedef alan operasyonlar için kullanılabilir, bu da potansiyel sonuçları özellikle ciddi hale getiriyor” dedi.
Telegram mesajlaşma servisi aracılığıyla gazetecilere İngilizce iletişim kuran bilgisayar korsanları, FBI taleplerini yerine getirmediği takdirde beş gün içinde tüm veri setini yayımlayacaklarını beyan etti. ShinyHunters, 2019’dan beri aktif olan ve Rockstar Games ile eğitim platformu Canvas’ı etkileyen olaylar da dahil olmak üzere birçok yüksek profilli siber saldırıyla ilişkilendirilen uluslararası bir hacker grubudur. Grup, FBI tarafından kullanılan bir Oracle bulut depolama sistemindeki bir güvenlik açığından faydalanarak, FBIJobs, çalışanlar ve başvuru sahipleri hakkında güvenlik soruşturmaları yapan FBI BEAST, tıbbi kayıtları saklayan FBI MedLink ve soruşturma bilgilerini içeren FBI BICS gibi birçok platforma erişim sağladığını iddia ediyor.
FBI, X platformunda yaptığı bir açıklamada, bilgisayar korsanlarının sistemlerine doğrudan mı sızdığını yoksa üçüncü taraf bir sağlayıcıyı mı tehlikeye attığını belirlemeye çalıştığını ifade etti. Açıklamada, “Bu konuyu aktif ve kararlı bir şekilde araştırıyoruz ve FBIJobs.gov’u destekleyen üçüncü taraf sağlayıcılarla yakın işbirliği içinde çalışarak her türlü riski en aza indirmeye çalışıyoruz” denildi.